
Bukan Malware, Bukan Virus Menguak Pintu Belakang Rahasia di Jaringan Telepon Presiden
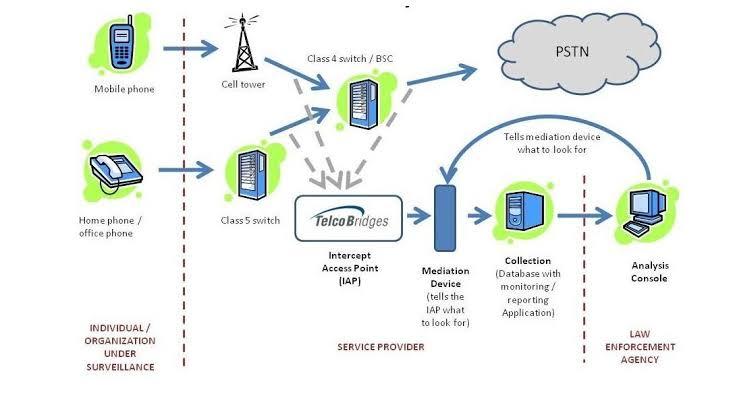
Bayangkan operator seluler sebagai sebuah perusahaan pos raksasa yang bertugas mengirimkan jutaan surat data panggilan dan SMS setiap hari. Di dalam kantor pos tersebut, ada sebuah pintu belakang rahasia yang sengaja dibuat atas perintah hukum. Pintu belakang ini bernama LIMS (Lawful Interception Management System).
Secara aturan resmi, pintu ini terkunci rapat dan dijaga ketat. Pintu ini hanya boleh dibuka jika polisi membawa kunci sakti berupa surat perintah resmi dan izin dari pengadilan untuk memeriksa surat milik penjahat atau koruptor. Ketika pintu itu dibuka secara sah, petugas kantor pos akan membuat salinan atau fotokopi dari setiap surat yang masuk dan keluar dari alamat target, lalu mengirimkan salinannya ke markas polisi tanpa si target tahu suratnya telah diintip.
Namun, yang terjadi dalam skandal penyadapan telepon Presiden Prabowo Subianto bukanlah peretasan gaya lama di mana peretas harus mengirimkan virus, mengeklik link palsu, atau menyusupkan aplikasi mata-mata ke dalam ponsel target. Ini adalah taktik Orang Dalam (Insider Threat) tingkat tinggi.
Oknum jenderal yang memiliki kartu akses VIP ke sistem LIMS tersebut menyalahgunakan wewenang mereka. Tanpa membawa surat izin pengadilan dan tanpa membuat laporan polisi, mereka langsung masuk ke sistem utama dan mengetikkan nomor ponsel Presiden Prabowo ke dalam daftar target pemantauan.
Begitu nomor tersebut masuk ke sistem LIMS, komputer operator seluler langsung terkecoh. Sistem operator mengira perintah tersebut sah, sehingga secara otomatis membelah dan menggandakan semua jalur komunikasi dari nomor ponsel tersebut secara real time. Jadi, setiap kali ada telepon atau SMS masuk, datanya dikirimkan ke dua tempat sekaligus: ke ponsel Presiden dan satu salinannya dikirim ke server pemantauan rahasia milik oknum tersebut. Karena penyadapan ini terjadi di level jaringan operator, ponsel target sama sekali tidak akan menunjukkan tanda-tanda aneh, tidak terasa panas, dan tidak memunculkan notifikasi apa pun.
Serangan siber ini akhirnya terbongkar karena taktik Penghapusan Log (Wiping Logs) yang gagal. Para pelaku sadar bahwa setiap ketukan jari mereka di server LIMS akan meninggalkan jejak digital berupa log file catatan riwayat aktivitas komputer. Ketika mereka mencoba menghapus massal catatan riwayat tersebut untuk menghilangkan barang bukti, sistem keamanan internal mendeteksi adanya aktivitas pembersihan yang tidak wajar. Tim forensik siber yang melakukan investigasi akhirnya berhasil melacak balik jejak digital yang tertinggal, mengetahui akun siapa yang digunakan, dan jam berapa penyadapan ilegal itu didaftarkan, hingga akhirnya kasus ini terbongkar sepenuhnya.