
Di Balik Layar Lockdown: Merasakan Sensasi "Hacker" Lewat Kacamata Rekayasa Perangkat Lunak
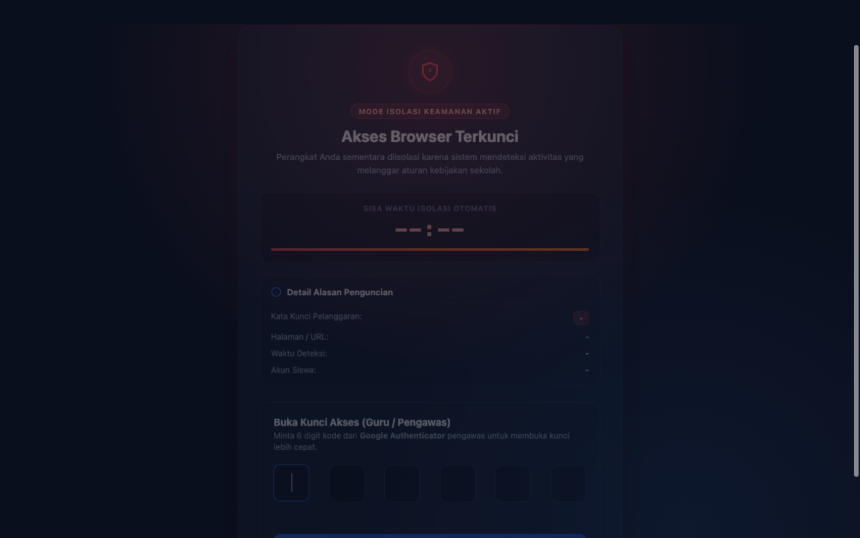
Pernahkah kamu duduk di laboratorium komputer sekolah, membuka browser, lalu tiba-tiba layar monitor beralih ke halaman terkunci bertuliskan “Device Policy Active” atau “Lockdown Mode”? Bagi sebagian siswa, respons pertamanya mungkin: “Gimana ya caranya jebol sistem ini?”
Rasa penasaran itu adalah insting dasar yang sangat berharga. Nyatanya, rasa penasaran yang sama persis itulah yang melahirkan para software engineer, arsitek keamanan siber (cybersecurity researcher), dan penemu teknologi kelas dunia.
Namun, ada perbedaan mendasar antara “Script Kiddie” (orang yang sekadar meniru tombol atau trik tanpa tahu cara kerjanya) dan “Ethical Hacker / Builder” (orang yang memahami arsitektur di baliknya hingga mampu menciptakan sistem tandingannya sendiri).
Mari kita bedah apa yang sebenarnya terjadi di balik sistem Mega Device Policy dan bagaimana kamu bisa merasakan asyiknya dunia coding lewat mekanisme ini!
1. Anatomi "Sihir": Apa yang Sebenarnya Mengunci Layarmu?
Sistem kebijakan perangkat di browser bukanlah sihir hitam. Pada intinya, sistem seperti Mega Device Sync Policy adalah sebuah program JavaScript yang memanfaatkan Application Programming Interface (API) resmi browser (misalnya Chromium WebExtensions API).
Bayangkan browser sebagai sebuah kota metropolitan, dan ekstensi ini bertindak sebagai pos polisi lalu lintas.
Pilar API Utama:
chrome.tabs&chrome.webNavigation: Berfungsi membaca setiap kali kamu mengetik URL atau membuka tab baru.chrome.storage: Buku catatan lokal untuk merekam apakah komputer sedang dalam status ujian atau mode belajar bebas.chrome.alarms: Jam weker internal yang mengecek status secara periodik tanpa membebani baterai atau memori laptop.chrome.scripting: Mesin yang menyuntikkan instruksi JavaScript langsung ke dalam tab yang sedang aktif.
Ketika kamu mencoba membuka situs terlarang, kode ekstensi mendeteksi URL tersebut, mencocokkannya dengan daftar hitam (blacklist), lalu memanggil fungsi pengalihan arah (redirect) seperti:
Hanya dengan satu baris instruksi logika itu, browser patuh dan mengalihkan layarmu ke halaman kunci. Sederhana, tetapi sangat kuat.
2. Tantangan Para Peneliti Keamanan: "Security by Logic"
Dalam dunia keamanan siber profesional, para insinyur tidak sekadar "merusak" (destroy). Mereka melakukan apa yang disebut Analisis Permukaan Serangan (Attack Surface Analysis). Mereka menanyakan pertanyaan-pertanyaan kritis seperti:
- "Bagaimana ekstensi ini tahu identitas saya?"$\rightarrow$ Ekstensi memanfaatkan API
chrome.identity, mengambil email resmi (misalnya@mega.sch.id) dari profil browser yang sudah terotentikasi. - "Bagaimana jika internet diputus saat ujian?"$\rightarrow$ Para developer yang cerdas merancang offline fallback menggunakan
chrome.storage.local, sehingga log aktivitas tetap tersimpan dan disinkronkan begitu komputer kembali daring. - "Mengapa tab tidak bisa ditutup sembarangan saat ujian?"$\rightarrow$ Ekstensi menonaktifkan event listener
window.onbeforeunloaddan terus memantau daftar tab aktif melalui event loop.
Ketika kamu mulai menganalisis alur logika ini, kamu tidak lagi melihat sistem sebagai "penjara", melainkan sebagai sebuah teka-teki logika raksasa yang dibangun oleh manusia lain dengan kode baris demi baris.
3. Sensasi Mengoding: Bikin Game "Kucing dan Tikus" Sendiri
Sensasi terbaik dari dunia koding bukanlah saat kamu berhasil menekan jalan pintas (shortcut) rahasia di keyboard, melainkan saat kamu berhasil membuat sistem logikamu sendiri.
Bayangkan kamu membuat program kecil untuk memahami cara kerja proteksi tab browser. Buka editor teks (seperti VS Code) dan buat proyek mini:
Eksperimen Logika: Detektor Fokus Tab Sederhana
Buat file sederhana index.html:
Saat kamu membuka file ini di browser lalu mencoba berpindah tab, angkanya akan bertambah. Ini adalah fondasi teknis yang sama persis dengan yang dipakai oleh platform ujian berbasis komputer (CBT) berskala nasional!
Melihat kode yang kamu ketik bereaksi secara langsung terhadap gerakan tanganmu di komputer memberikan kepuasan instan yang jauh lebih seru daripada sekadar mencari celah instan.
4. Jalur White Hat: Dari Penasaran Menjadi Mahir
Jika kamu sering penasaran bagaimana sistem jaringan sekolah bekerja, jangan buang energimu untuk trik jalan pintas yang hanya bertahan sebentar sebelum ditambal oleh admin IT. Salurkan rasa penasaran itu ke jalur yang membuka masa depan:
- Pelajari Dasar Web: Pahami HTML, CSS, dan JavaScript murni (vanilla). Kamu akan mengerti bagaimana struktur DOM (Document Object Model) dimanipulasi.
- Eksplorasi Ekosistem Browser: Baca dokumentasi resmi Google Chrome Extensions (Manifest V3). Coba buat ekstensi sederhana versimu sendiri, misalnya ekstensi pencatat waktu belajar atau kalkulator catatan pintar.
- Ikuti Kompetisi Capture The Flag (CTF): CTF adalah arena resmi dan legal di mana kamu ditantang untuk mencari celah keamanan (vulnerability), memecahkan kriptografi, dan mengamankan server dalam bentuk permainan tim yang seru.
- Kuasai Jaringan Dasar: Pelajari apa itu HTTP request/response, REST API, DNS, dan bagaimana enkripsi SSL/TLS bekerja menjaga data kita setiap hari.
5. Kesimpulan: Jangan Hanya Jadi Pengguna, Jadilah Arsiteknya
Mencoba "menjebol" sistem tanpa pemahaman mendalam ibarat mencoba mencungkil kunci pintu dengan kawat; kamu mungkin sesekali berhasil, tetapi kamu tetap tidak paham seni pembuatan gembok.
Namun, ketika kamu belajar koding dan rekayasa keamanan (security engineering), kamu memahami cetak biru dari seluruh bangunan tersebut. Kamu belajar bagaimana membangun sistem yang kokoh, bagaimana menguji kekuatannya secara etis, dan bagaimana menciptakan teknologi yang bermanfaat bagi banyak orang.
Tantangan berikutnya ada di tanganmu: Apakah kamu hanya ingin menjadi pengguna yang terkunci, atau kamu ingin menjadi insinyur yang merancang masa depan komputasi?